


Wind Riverのセキュア開発ライフサイクル
Wind Riverは、開発チームがコスト効率よくコンプライアンスを確保し、適切なサイバーセキュリティ体制を確立して、製品開発、デリバリ、サポートを通じて信頼できるサプライチェーンを構築できるよう支援します。
サイバーセキュリティリスクが高まっている現在、Wind Riverは、お客様、業界、関係機関に対し、信頼のおける製品およびサービスの提供およびパートナーシップの構築に努めています。ウインドリバーは、業界のセキュリティ国際標準、フレームワーク、規制に沿った統合かつ運用可能なシステムを全社的に取り入れ、クラウドからエッジまでのインテリジェントシステムのセキュリティを確保しています。Wind Riverの中核となる理念は「信頼の文化」であり、当社はこの理念を日々の業務の中で体現しています。
セキュア開発ライフサイクル
Wind Riverは、ポリシーにより施行され、国際標準、プロセス、手順を通じて実施されるセキュア開発ライフサイクル(Secure Development Lifecycle : SDL)を製品全体にわたってサポートしています。SDLは、NIST 800-218標準とその原則(組織の整備、ソフトウェアの保護、セキュアなソフトウェアの生産、脆弱性への対応)に直接的に準拠しています。
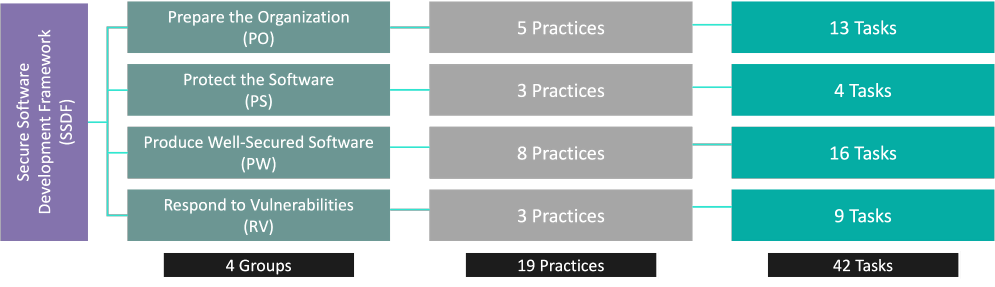
図1. セキュアソフトウェア開発ライフサイクル(SSDF)
SDLは当社の製品開発ライフサイクル(PDLC)と緊密に統合され、ウインドリバー全体に展開されています。信頼できるWind Riverの製品をご購入されたお客様に対する適合性と保証のために定期的にアセスメントを実施しています。

組織の整備
Wind Riverは、以下を含む製品全体に対するセキュリティガバナンスを確立した製品セキュリティ体制を構築しています。
- 企業インフラとしてISO/IEC 27001:2013 の認証を取得し、外部監査も実施済み
- Wind Riverの情報セキュリティ標準に従って強化および維持された開発環境、ツール、エンドポイント
- 製品全体でセキュアな成果を実現するためのセキュリティチャンピオンプログラムおよびセキュリティトレーニングプログラム
- 業界標準に従い、社内標準やプロセス、手順を通じて組織的に実践されている堅牢なポリシーフレームワーク
- SDLの観点では、サードパーティコンポーネントの評価とセキュリティ対応は、当社のネイティブ開発コンポーネントと同等

ソフトウェアの保護
Wind Riverでは、開発環境、コード、成果物、ツールへのアクセスは必要な人のみに限定され、且つ適切なアクセスレベルが保証されるよう、最小特権権限設定によって開発環境を管理しています。開発、テスト、リリースコードの出所と完全性チェックの結果は保持、保護され、リリース時に客様に通知されます。
Wind Riverは、OpenChain認証プロセスに従って、一般提供(GA)リリースでオープンソースコンポーネントのソフトウェアパッケージデータ交換(SPDX)のソフトウェア部品表(SBOM)を提供します。また、当社はお客様のソリューション向けのオプションのSBOM機能についてもお客様と協力して取り組んでいます。
セキュアなソフトウェアの生産
Wind Riverは、セキュリティについて合意した契約に基づきベンダーからソフトウェアコンポーネントを購入し、信頼できるリポジトリからオープンソースソフトウェアを取得しています。これらのサードパーティソフトウェアコンポーネントはすべてのコンポーネントのセキュリティを保証するため、社内で開発したソフトウェアとともに、ここで説明する完全なSDLの対象となります。これらの信頼できるコンポーネントは標準の信頼できるリポジトリに登録され、ツール、開発、テスト、リリースのパイプラインでの使用が承認されます。
継続的な脅威モデリングは、アーキテクチャの弱点を特定し、当社の要件管理プロセス全体に厳密に沿って処理とソフトウェア機能を体系的に優先順位付けするために、STRIDE、OWASP Threat Dragon、ATASMを使用して行われます。。
ソフトウェアは、当社のセキュリティアーキテクトとセキュリティチャンピオンによる独立したレビューを受け、設計、安全なコーディング基準、リスク処理の結果をチェックします。また、こうしたメンバーは当社製品のセキュリティベースラインを設定し、堅牢なソフトウェアのコンパイル、構成、セキュリティ強化のガイドラインという形でお客様にお伝えしています。
ソフトウェアは、ソフトウェアパイプライン全体を通じて、セキュリティユースケース、静的分析、動的分析、脆弱性スキャン、侵入テスト、ファズテストからなる厳密なテストを受け、標準的な問題管理および製品受け入れ基準に従って問題と解決方法が厳格に管理されます。
脆弱性への対応
Wind RiverのProduct Security Incident Response Team (PSIRT)は、お客様、規制当局、セキュリティコミュニティ、そして当社の製品セキュリティオフィスと連携してSDLのポリシーおよび標準を推進し、開発チームやセキュリティチャンピオンにサポート対象製品のセキュリティ問題をタイムリーに特定して解決するためのプロセスと手順を提供します。これらのプロセスや手順はFIRST.org PSIRTサービスフレームワークとISO/IEC 30111および29147標準に準拠しています。
Wind Riverは、セキュリティ情報やセキュリティセンターからアクセス可能な包括的な脆弱性データベースを利用して、サポート対象の製品における脆弱性のタイムリーな解決と通知、そして修復を継続的に実施しています。
注:提供される脆弱性修正サービスのレベルは該当する製品ライセンスやサポート契約および保守契約に従って決定されます。
セキュア開発ライフサイクル
Wind Riverは、お客様に対し、Secure Software Development Conformance Statementを提供し、SSDFへの準拠を保証しています。これらのステートメントは、以下のような多くのSDL標準や業界にわたる業界固有の統合、コンプライアンス、認証をサポートするサプライチェーンやコンポーネントの保証をお客様に提供します。
- ISA/IEC 62443(運用技術)
- ISO/SAE 21434 UNECE WP.29 R155 およびISO 24089(車両サイバーセキュリティ)
- IEC 81001-5-1(医療)
- PCI-SSLC(決済カード)
- O-RAN セキュリティ要件仕様(通信)
- CIS – Control 16(航空宇宙および防衛)
- NIST サイバーセキュリティフレームワーク(CSF)(一般および政府機関)
- ISO 20243(信頼できるテクノロジープロバイダ)
- OWASP SAMM, BSIM(一般的なSDL成熟度)
標準製品に加え、ウインドリバーはお客様の業界の固有のニーズを満たす幅広い セキュリティサービス を提供しています。

Oct 29, 2026


Mar 16, 2026


Mar 3, 2022
