


機能安全とは何か?
システムや機器の総合的な安全性において、機能安全とは、入力や故障に対して、自動保護機能が正しく、かつ予測可能な動作を行うことに依存する要素です。機能安全は、作業者のミス、ハードウェアの故障、および変動する動作環境に対処できなければなりません。機能安全は、あらゆる分野(航空、自動車、産業、医療、輸送など)に適用されます。その目的は、人を負傷や死亡から守り、機器や施設に生命を脅かすような損害が生じるのを防ぐことです。
ミッションクリティカルなシステム
ミッションクリティカルなシステムは、決して故障してはなりません。例えば、衝突センサーを搭載した自動運転車は、人を死なせてはなりません。人命の安全こそが、あらゆる機能安全認証の基盤です。
ますます相互接続が進む世界において、データ共有とテレマティクスの利用可能性は、ミッションクリティカルなシステムやデバイスを接続し、更新するために不可欠です。
自律型機器は、人や他の機械の周囲で安全に機能するために、環境からのシグナルに反応しなければなりません。
コネクテッド自律システム、あるいはあらゆるコネクテッドシステムを運用する場合、その安全上重要な要素が安全であることを証明しなければなりません。そうしなければ、悪意のある攻撃者がシステムの安全性やデータの完全性を侵害するリスクにさらされることになります。
これらの課題に対処し、システムを成功に導くためには、ユーザーは異なる種類のオペレーティングシステムを搭載したプラットフォームを統合する必要があります。オープンソースのLinuxベースのソリューションにリアルタイムOSの安全上重要な機能を追加することで、より自動化・自律化・統計化が進む未来におけるソフトウェア中心の機能に対応することが可能になります。
組み込みシステムとインテリジェントエッジ
次世代の組み込みデバイスは、企業がエッジで新たなユースケースを模索できるようにするクラウドネイティブ技術を用いて構築されています。今日、組み込みシステムおよびそこで実行されるアプリケーションは、クラウドの処理能力や人工知能(AI)、機械学習(ML)技術を活用し、デバイスが展開されるネットワークのエッジにおいて、より深い洞察と意思決定を可能にしています。
インテリジェント・エッジから収集された運用データや環境データは、機能の向上、安全性の確保、そしてリアルタイムのビジネス意思決定に活用されています。
ミッションクリティカルなシステムは、セキュリティが確保されていなければ機能的に安全とは言えません。更新、制御、フィードバックにおけるエンドツーエンドのセキュリティが不可欠です。
「安全性」と「セキュリティ」の違い
「安全性(Safety)」とは、意図的か否かを問わず、負傷や人命の損失が生じないことを意味します。「セキュリティ(Security)」とは、人、施設、運用、データなどが、損失、干渉、盗難、または悪意のある変更から保護され、意図的な危害が加えられないことを意味します。別の言い方をすれば、「安全性」とはシステムから世界を守ることを意味し、「セキュリティ」とは世界からシステムを守ることを意味します。どちらも極めて重要ですが、セキュリティが確保されていなければ、システムは機能的に安全であるとは言えません。
機能安全はなぜ重要なのか?
システム、機器、またはデバイスにおける機能安全は、人命を保護し、人的被害や環境被害を防ぐために不可欠です。その目的は、生命を脅かす、怪我を引き起こす、あるいは危険な故障を自動的に防止するように動作する、あるいはそのような故障が発生した場合にそれを制御または停止させ、それ以上の危険や脅威を阻止するように特別に設計されたハードウェア機器および/またはソフトウェアシステムを使用することにあります。
機能安全の主な内容
人間が自律型または半自律型のシステムとの交流が多くなると、自動安全機能はエンドツーエンドのシステムにおいて不可欠な要素となっています。
機能安全の包括的な目的は、ハードウェアまたはソフトウェアシステムの動作から直接的または間接的に生じる人命へのリスクを防止することである。これには、機器、財産、または環境への損害によって引き起こされるリスクの防止も含まれる。ここで重要な要素となるのは、安全システムまたは安全関連システムを構成する、安全機能として知られる1つ以上の組み込み型自動保護機能を適切かつ正確に実装することである。
機能安全の適用範囲はエンドツーエンドであり、コンポーネントやサブシステムのあらゆる機能を、システム全体の自動保護機能の運用の一部として扱わなければならない。したがって、機能安全の規格は電気、電子、およびプログラム可能なシステムに焦点を当てているものの、実際には、機能安全の手法はシステムの非電気的、非電子的、および非プログラム可能なコンポーネントにも及ばなければならない。
機能安全を実現するとは、適切な試験機関や認定機関による認証を通じて、ハードウェアまたはソフトウェアシステムが適切に規定された機能安全要件を満たしているという保証と証拠を提供することを意味する。
機能安全認証
コンポーネント、サブシステム、またはシステムに関する機能安全性の主張は、適切に認定された機能安全規格に基づき、独立した機関によって認証される必要があります。認証を受けた製品については、特定の適用範囲において、所定の安全完全性レベル(SIL)または性能レベル(PL)を満たす機能安全性を有すると主張することができます。性能の範囲および限界を記載した認証書および評価報告書は、顧客に提供されます。
認証は、経験と高度な技術的専門知識(電子工学、プログラマブル電子機器、機械工学、確率論的解析)を有する独立した機関によって実施されるべきである。 機能安全認証は、認定を受けた認証機関によって実施されます。認定は、認定機関によって認証機関に付与されます。ほとんどの国には、1つの認定機関が存在します。米国では、米国規格協会(ANSI)が機能安全の認定を行う組織です。英国では、英国認証機関認定審議会(UKAS)が機能安全の認定を行っています。
機能安全規格
航空、自動車、産業、医療、輸送など、さまざまな業界向けに機能安全規格が存在します。産業分野においては、IEC 61508が機能安全規格となっています。IEC 61508規格に基づく機能安全認証プログラムは、Intertek、SGS、TÜV Rheinland、TÜV SÜD、ULなど、世界的に認められた複数の認証機関によって提供されています。
IEC 61508から派生したその他の機能安全規格としては、医療機器ソフトウェアに関する国際規格IEC 62304や、自動車のすべての電子・電気安全関連システムを対象とした自動車機器の機能安全規格ISO 26262などがあります。鉄道輸送分野では、EN 50126/8/9が適用されています。
航空市場については、米国連邦航空局(FAA)が機能安全認証のための同様のプロセスを制定している。ソフトウェア向けのRTCA DO-178Cおよび複雑な電子ハードウェア向けのDO-254として知られ、これらは航空宇宙業界全体で適用されている。欧州における対応する認証は、EURICAE ED-12Cである。
RTCA DO-178C – 航空宇宙
DO-178C『航空機搭載システムおよび機器の認証におけるソフトウェアに関する考慮事項』は、FAA、EASA、およびカナダ運輸省の認証機関が、すべての商用ソフトウェアベースの航空宇宙システムを審査・承認する際に使用する主要な文書です。
DO-178C DAL A
DO-178C だけでは、システム内で動作するソフトウェアの安全性が保証されるわけではありません。システム設計において、安全属性とその機能には、特定の安全要件を満たしていることを明確かつ客観的に実証するために、必須の追加的なシステム安全タスクが含まれており、それらが実行されなければなりません。 DO-178Cで規定され、かつ認証機関が要求するように、包括的な分析を用いて適切な設計保証レベル(DAL)を確立し、ソフトウェアのレベルA~Eを決定する必要があります。安全上重要な機能を指令、制御、および/または監視するソフトウェアは、最高レベルのDALであるレベルAを取得する必要があります。
ARINC 653 – アビオニクス
ARINC 653(アビオニクス・アプリケーション標準ソフトウェア・インターフェース)は、安全上重要なアビオニクス用リアルタイムオペレーティングシステムにおける空間および時間的分割に関するソフトウェア仕様である。これにより、統合モジュラー・アビオニクス(IMA)アーキテクチャの枠組みにおいて、同一のハードウェア上で異なるソフトウェアレベルの複数のアプリケーションをホストすることが可能となる。
IEC 61508 – 産業用
IEC 61508は、産業用機能安全規格である。
ISO 26262 – オートモーティブ
ISO 26262は、自動車産業における機能安全規格です。
EN 50128/9 – 鉄道
EN 50128は、鉄道の制御および保護用ソフトウェアに関する機能安全規格です。
EN 50129は、鉄道の信号用安全関連電子システム向けの機能安全規格です。
IEC 62304 – 医療機器
国際規格 IEC 62304 は、医療用ソフトウェアおよび医療機器内のソフトウェアの開発に関するライフサイクル要件を規定しています。この規格は米国および欧州連合(EU)の両方で採用されているため、これら両市場における規制要件への準拠のベンチマークとして利用できます。
機能安全ソフトウェアの開発と考慮事項
未来は自律化が進むでしょう。接続された世界において安全上の重要性を維持しつつ、機械学習やコンピュータビジョンといったソフトウェア中心の機能を組み込みながら、当社のプラットフォームはどのように進化し、顧客の課題解決を継続していけるのでしょうか?
安全認証取得済みのリアルタイムOS
ミッションクリティカルなデバイスやシステムは、すべて安全認証を取得する必要があります。ブレーキの作動やエルロンの動作を保証する必要がある場合、航空宇宙、防衛、自動車、産業、医療、鉄道など、その市場における特定の規格に準拠した認証を受けたリアルタイムOSが必要となります。
また、レガシーデバイスの段階を含め、製品ライフサイクル全体を通じて機能安全への配慮とサポートが求められます。
最後に、半導体メーカーがマルチコア環境へと移行する中、こうしたデバイスやシステムに対応したオペレーティングシステムのサポートが必要となります。
AI、機械学習、ディープラーニング(DL)向けのカスタマイズ可能な Linux 開発
今後、自律型ミドルウェアや AI に関する課題に対処するため、開発の大部分は Linux 上で行われることになるでしょう。AI、ML、DL において最も普及している開発用オペレーティングシステムとして、現場で使用されるデバイス向けにディストリビューションのサイズを最小限に抑えることが極めて重要となります。
しかし、安全性が極めて重要なユースケースでは、これは通常RTOSを必要とするシステムにLinuxを導入することを意味します。例えば、デバイスはパフォーマンスを保証するためにRTOSを必要とする一方で、主にLinuxに関連付けられているAI/MLアルゴリズムと組み合わされる場合があります。開発者や顧客は、これら2種類のオペレーティングシステムの両方を網羅するアプリケーションやシステムを必要としており、システムインテグレーターには、この両面に対応することが求められます。
相互運用を実現するハイパーバイザー
単一のシステムオンチップ(SoC)上に2~8個のコアを搭載する現代の半導体技術により、今日の複雑なシステムにおいて、安全認証済みのRTOSと組み込みLinux OSは、もはやネットワークを介して接続された2つの異なる制御ユニットではありません。代わりに、これら2つの全く異なるオペレーティングシステムが、単一のシステムオンチップ上で並行して動作しています。このようなシナリオでは、高速通信を用いて双方を監視する手段を確保することが極めて重要です。 認証済みで高速であり、ホストOSを管理できるハイパーバイザーが不可欠となります。
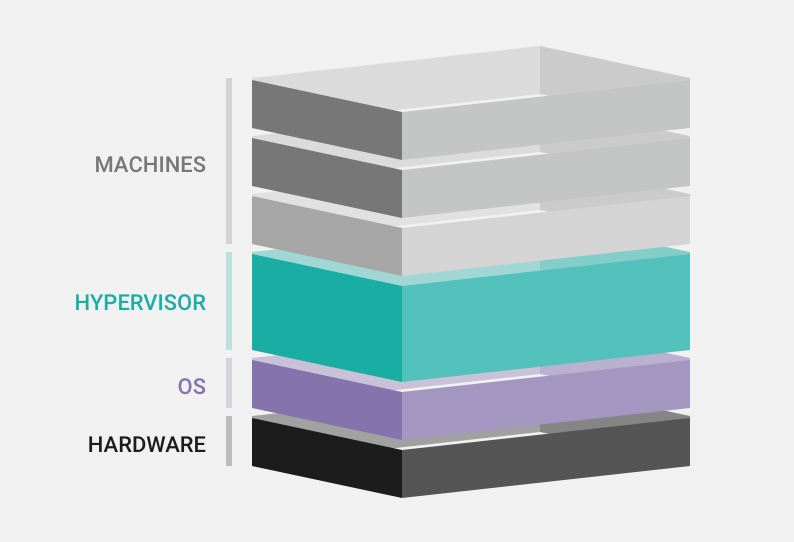
ハイパーバイザーにより、異なる特性を持つ複数のオペレーティングシステムを単一のシステムオンチップ上で実行することが可能になります。
Wind Riverのアプローチ
自律化とコネクティビティが主流となる新たな時代において、安全関連システムの特定と実装がますます重要になる中、Wind River®は引き続き業界をリードしています。当社のソフトウェアは、航空宇宙・防衛、鉄道、自動車、医療機器、ロボット工学、産業用制御システム、スマートファクトリーなど、現代の最重要インフラを支える「絶対に失敗が許されない」コンピューティングシステムを稼働させています。
市場で入手可能な他の製品をはるかに凌駕する、包括的なコンポーネントセットを提供できるのは、ウィンドリバーだけです。当社は、業界をリードする安全認証済みリアルタイムOS、Yocto Projectに基づく最も普及している商用組み込みLinuxソリューション、そして安全認証済みハイパーバイザーを保有しています。
また、Wind Riverは、航空安全(DO-178C DAL A)、産業用(IEC 61508)、鉄道(EN 50126/8/9)、自動車(ISO 26262)など、重要な分野における安全クリティカルな規格への準拠において豊富な経験を有しています。
機能安全認証可能なソフトウェア
VxWorks CERT Edition
VxWorks®は、ソフトウェア製品の安全認証において幅広い実績を有しており、360社以上の顧客(100機以上の民間および軍用航空機を含む)を対象とした600件以上の安全認証プログラムを実施してきました。その堅牢な安全機能は、高度な時間および空間のパーティショニング機能を提供し、単一コアまたはマルチコアプラットフォーム上で、重要度の異なる複数のアプリケーションを確実に統合することを可能にします。 POSIX® や FACE™ などの規格への準拠が、DO-178C、IEC 61508、IEC 62304、および ISO 26262 といった安全規格に対する VxWorks の認証において活用されています。

VxWorks 653
VxWorks 653 Multi-core Edition は、安全でセキュア、かつ信頼性の高いリアルタイムオペレーティングシステムです。最新のハードウェアプラットフォーム上で堅牢な時間および空間のパーティショニングを提供することで、ARINC 653 準拠のシステムを実現し、障害の封じ込めと、最小限のテストおよび統合要件でアプリケーションをアップグレードする能力を保証します。
Wind River Helix 仮想化プラットフォーム
Wind River Helix Virtualization Platformは、DO-178C「航空機搭載システムにおけるソフトウェアに関する考慮事項」、IEC 61508産業用機能安全、およびISO 26262自動車安全規格の厳格な要件に準拠した安全クリティカルなアプリケーションの認証取得を容易にするよう設計されています。 これは、OSに依存しないエッジコンピューティングプラットフォームであり、リアルタイムの組み込み型タイプ1ハイパーバイザーを搭載しています。このハイパーバイザーは、VMを実行する未変更のゲストOSを管理し、デバイスのワークロードを統合することができます。
医療アプリケーション #1
医療アプリケーション #2
アプリケーション #3
アプリケーション #4
VM 1 VxWorks
(安全クリティカル)
VM 2 Wind River Linux
VM 3 Windows
VM 4 サードパーティ製 OS
(安全関連/非安全関連)
Wind River Helix 仮想化プラットフォーム — ハイパーバイザー
マルチコア・ハードウェア
プロフェッショナル・サービス
システムの認証は、複雑でコストがかかり、困難を伴うプロセスです。航空宇宙・防衛(A&D)、医療、産業、セキュリティの各業界には、それぞれ異なるものの、類似した安全基準が存在します。Wind River プロフェッショナル・サービスは、認証プロセスを支援するための安全クリティカルな専門知識を提供します。
機能安全に関するFAQ
認証機関であるFAAおよびEASAは、航空機メーカーに対し、自社のソフトウェアがDO-178Cで定義された目標に準拠していることを示すことを要求している。 レベルAには66の目標が定められています。ソフトウェアを使用する航空機および航空電子機器のメーカーは、FAAによる承認を受ける場合、ソフトウェアの開発および試験において常にDO-178C規格を遵守しなければなりません。メーカーは、FAAの要件を満たすソフトウェアを認証するために別の規格を使用することも可能ですが、その場合の立証責任はメーカー側にあります。
この規格は、医療機器ソフトウェアの安全な設計および保守に必要な活動やタスクを含む、ライフサイクルプロセスの枠組みを提供します。各ライフサイクルプロセスに対する要求事項を規定し、それらのプロセスを一連の活動に細分化しており、その大部分はさらに一連のタスクに細分化されています。
- IEC 61508:電気・電子・プログラマブル電子安全関連システムの機能安全
- ISO 26262:自動車
- IEC 61511:プロセス産業
- IEC 62304:医療機器
- EN 50126、EN 50128、EN 50129:鉄道用途(信号および車両)
- ISO 25119: 農業
125年以上にわたり、米国に拠点を置くアンダーライターズ・ラボラトリーズ(UL)は、多種多様な製品向けに数千もの安全基準を策定してきました。ULマークは世界的に認められています。 企業が自社製品にULマークを表示するには、その製品がULの安全基準を満たし、ULの検査に合格している必要があります。
- 壊滅的(レベル A):故障により墜落を引き起こす可能性がある。航空機の安全な飛行および着陸に必要な重要機能のエラーまたは喪失。
- 危険(レベルB):故障が安全性や性能に大きな悪影響を及ぼす、あるいは身体的苦痛や作業負荷の増加により乗務員の航空機運航能力を低下させる、または乗客に重傷や死亡事故を引き起こす。安全性に重大な影響を及ぼす。
- 重大(レベルC):故障は重要であるが、危険な故障ほど影響は大きくない(例えば、負傷ではなく乗客の不快感につながる場合など)、あるいは乗務員の作業負荷を著しく増加させる(安全関連)。
- 軽微(レベルD):故障は顕著であるが、重大な故障よりも影響が小さい(例:乗客に不便をもたらす、あるいは通常の飛行計画の変更を招く)。
- 影響なし(レベルE):故障は、安全性、航空機の運航、または乗務員の作業負荷に何ら影響を与えない。