


DO-178Cとは?
DO-178C/ED-12C コンプライアンスとは何か?
DO-178C(Software Considerations in Airborne Systems and Equipment Certification:航空機搭載システムと機器の認証におけるソフトウェアの考慮事項)は、連邦航空局(FAA)、欧州航空安全局(EASA)、カナダ運輸省(Transport Canada)などの認証機関が、承認プロセスに提出されるすべての商用ソフトウェアベースの航空宇宙システムを審査・承認するために使用する主要な認証文書です。これは、商用分野における航空機搭載システムのソフトウェア認証を規定する規格です。(軍事航空宇宙分野への影響については後述します。)
この文書は、RTCA(Radio Technical Commission for Aeronautics)がEUROCAE(European Organisation for Civil Aviation Equipment)との共同作業を通じて発行したものであり、以前のバージョンであるDO-178Bに取って代わるものである。ED-12Cは、ED-12Bの更新版であり、EUROCAE版DO-178Cにあたる。 2011年11月にDO-178C/ED-12Cが完成し、同年12月にRTCAによって承認された。DO-178C/ED-12Cに対するRTCAとEUROCAEの共同貢献が、この共同指定につながった。
アビオニクス業界におけるDO-178C
アビオニクス業界において、DO-178Cは、航空機搭載ソフトウェアシステムが意図された機能を高い信頼性をもって確実に実行できるよう、その開発に関する重要かつ詳細な指針を提供している。
米国では、FAA(連邦航空局)が航空宇宙業界の安全認証プロセスの一環として、ソフトウェアにはDO-178Cを、複雑な電子ハードウェアにはRTCA DO-254を採用している。
軍事航空宇宙業界におけるDO-178C
軍事航空宇宙産業においても、DO-178C規格を満たす必要がありますが、以下の点で違いがあります:
DO-178Cは、航空機搭載システムおよび機器のソフトウェア要素について、適用される耐空性規制のコンプライアンスを実証するものです。
- 安全性の分析が依然として重視される一方で、軍事用バージョンでは任務成功確率(MSP)にさらに重点が置かれている。
- より過酷な運用環境への対応が重視されています。
- ミッションの成功にはDO-178Cの飛行安全性への影響評価のみが必要とされる、多数の搭載ミッションシステムにも焦点が当てられている。
- DO-178Cの「認証」ではなく、DO-178の「軍事コンプライアンス」に重点が置かれています。
- ほとんどの場合、承認の対象は FAA や欧州航空安全局(EASA)ではなく、軍事機関となります。
- 軍やお客様は、「認証のソフトウェア側面に関する計画(PSAC)」や「安全保証システム(SAS)」だけでなく、すべての文書を受け取り、審査を行います。
RTCA/EUROCAE 認証機関
RTCAが概説しているように、「RTCAの特別委員会は、航空業界の第一線で活躍する優秀な専門家を活用して勧告を策定しています。RTCAは連邦航空局(FAA)と連携し、FAAのコンプライアンス手段として活用できる、包括的で業界による審査・承認を経た基準を開発しています。」
特別委員会は、一連の文書、すなわち「安全性能要件(SPR)」、「運用サービスおよび環境の定義(OSED)」、「相互運用性要件(INTEROP)」、「航空システム最低性能基準(MASPS)」、「最低運用性能基準(MOPS)」、ならびにその他の報告書やガイドラインを開発した。これらの文書は、新規機器の認証を導くものであり、その利用をめぐる競争力のある市場にも影響を及ぼしている。
欧州では、EUROCAEが世界的に認められた航空業界規格の策定を主導している。EUROCAEは、加盟団体の専門性を活用し、国際的な採用を目的とした運用、開発、および規制に関する規格を設計している。
RTCA/EUROCAE合同委員会の活動は、以下の7つのサブグループに分かれて行われました。
- SG1:SCWG文書統合
- SG2:課題と根拠
- SG3:ツールの認定
- SG4:モデルベース開発および検証
- SG5:オブジェクト指向テクノロジー
- SG6:形式手法
- SG7:安全性に関する考慮事項
DO-178 開発保証レベル
DO-178Cの主要な規定の一つは、設計保証レベル(DAL)の定義であり、これは潜在的なソフトウェアの故障がシステム全体に及ぼす影響を示すものである。故障条件は、航空機、乗務員、および乗客に与える影響によって分類される。DALは5段階あり、システムの安全性評価プロセスおよびハザード分析に基づいて決定される。
各DALには、満たさなければならない明確な目標が定められている。その中には、「独立性」をもって満たさなければならないものもある。これは、要件やソースコードを検証する者が、それを記述した者と同じであってはならないことを意味する。この責任の分離は、提出されるエビデンスに明確に記録されなければならない。
| DAL | 故障条件 | その結果生じる状況 | 目標 | 独立性 |
|---|---|---|---|---|
| レベルA | Catastrophic(壊滅的) | 故障した場合、死傷者や航空機の損失につながる恐れがある | 71 | 30 |
| レベルB | Hazardous(危険) | 故障により、安全性や性能に重大な悪影響を及ぼすか、あるいは航空機乗務員の航空機運用能力を低下させる。これにより、重傷または死亡事故につながる可能性がある。 | 69 | 18 |
| レベルC | Major(重大) | 故障により、安全性余裕度が著しく低下するか、航空機乗務員のワークロードが著しく増加する。これにより、乗客に不快感が生じたり、軽傷を負ったりする可能性がある。 | 62 | 5 |
| レベルD | Minor(軽微) | 故障により、安全性余裕がわずかに減少するか、または航空機乗務員のワークロードがわずかに増加する。その結果、乗客に不便が生じたり、通常の飛行計画に変更が生じたりする可能性がある。 | 26 | 2 |
| レベルE | No Effect(影響なし) | 故障は、安全性、乗務員のワークロード、または航空機の運航に何ら影響を与えない。 | 0 | 0 |
DO-178BとDO-178Cの違い
DO-178C/ED-12Cは、問題や誤りを対応し、高度なソフトウェアテクノロジーを活用してDO-178B/ED-12Bを改善するために開発されました。DO-178C/ED-12CとDO-178B/ED-12Bを比較すると、7つの異なる分野において7つの主な相違点が明らかになります:
| カテゴリ | 相違点/変更点 |
|---|---|
| エラーおよび不整合 | DO-178B/ED-12Bに存在した既知のエラーおよび不整合が解決されました。 |
| 文言の改善 | 正確性を高め、不整合を修正するため、DO-178Cの文言が変更されました。 |
| 用語の統一 | DO-178Cの用語集を更新し、用語の一貫性を高めました。 |
| 目的および活動 | DO-178Cにおいて、目的および活動内容が精緻化されました。 |
| 補足事項 | 新しいプログラミングパラダイムが追加されたほか、オブジェクト指向テクノロジーやモデルベース開発・検証を含むソフトウェア開発手法も追加されました。 |
| 新しいトピック | パラメーター・データ・アイテム(PDI)ファイルとその検証処理が含まれました。 |
| DO-178B の明確化 | MC/DC(Modified Condition/Decision Coverage)の定義が更新されました。 |
DO-178Cプロセスおよびドキュメント
安全性評価処理は、DALレベルAからDに規定された基本目的を支援することを意図しています(レベルEでは同程度の文書化は求められません)。実際のプロジェクトの計画担当者は、処理の具体的な詳細や活動を定義し、文書化する責任を負います。プロジェクトの遂行中、各処理において完了したすべての実際の活動は、それらが目的をどのように支援しているかを示す根拠と結びつけられなければなりません。
DO-178Cの目標ベースの性質は、さまざまなソフトウェアライフサイクル様式に対して柔軟性を持つことを可能にします。ただし、プロセス内で活動が定義された後は、プロジェクトはその活動を遵守しなければなりません。すべてのプロセスおよびその具体的な活動には、明確に定義された開始基準と終了基準が設けられなければならず、文書化においては、プロジェクトがそれらの基準をどのように遵守したかが示されなければなりません。
DO-178C プロジェクト計画プロセス
DO-178C認証を成功裏に取得するためには、開発プロジェクトの計画プロセスを確立することが重要です。5つの主要なプロセス計画の概要を以下に示します。
PSAC:認証機関に提出するプロジェクト計画書
ソフトウェア認証計画書 (PSAC)は、システムプロジェクトのソフトウェアエンジニアリングチームが、DO-178Cの要件およびFAAおよびEASAの認証における役割をどのように満たすかをまとめたものです。
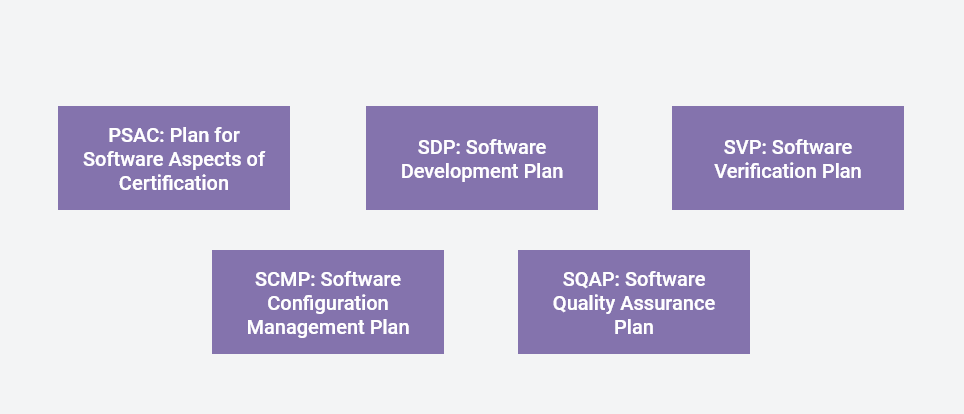
5つの主要なプロセス計画が、DO-178C認証を支えています。
SDP:ソフトウェア開発計画書
ソフトウェア開発計画書(SDP)は、開発者によるソフトウェア開発の計画を詳細に記述したもので、特にソフトウェア要件の実装、設計、コーディング、および統合をどのように実行するかを概説する。また、この計画には、DO-178Cの開発目標を達成し、その進捗を監視するために必要な関連ツールの使用方法についても記述しなければならない。
SVP:ソフトウェア検証計画書
ソフトウェア検証計画書(SVP)は、レビュー、テスト、および分析のための活動と、必要な関連検証ツールを概説するものです。
SCMP:ソフトウェア構成管理計画書
ソフトウェア構成管理計画書(SCMP)は、プロジェクトにおいてDO-178Cの運用管理およびベースラインと保存に関する目標をどのように達成するかを詳細に記述したものです。
SQAP:ソフトウェア品質保証計画書
ソフトウェア品質保証計画書(SQAP)は、DO-178C に基づくプロジェクトの品質保証目標をどのように達成するかを概説するものです。
Wind Riverのアプローチ
40年以上にわたり、世界をリードするテクノロジー企業が世代を超えて、世界で最も安全かつセキュアなデバイスを開発できるよう支援してきたWind River®は、航空安全(DO-178C DAL A)をはじめとする数多くの重要業界における安全クリティカルな規格への準拠において、豊富な経験を有しています。
機能安全認証取得済みのソフトウェア
VxWorks
世界をリードするリアルタイムOS(RTOS)であるVxWorks®は、360社以上の顧客における600件以上のプログラムを含む、豊富な安全認証実績を誇ります。その堅牢な安全機能は、高度なタイムパーティショニングおよび空間パーティショニング機能を提供し、単一コアまたはマルチコア・プラットフォーム上で、クリティカリティが異なる複数のアプリケーションを確実に統合することを可能にします。 POSIX® や FACE™ などの規格への適合が、VxWorks の DO-178C、IEC 61508、IEC 62304、および ISO 26262 安全規格への認証において活用されています。
VxWorksは、DO-178C、IEC 61508、IEC 62304、およびISO 26262の安全規格の認証を取得しています。
VxWorks 653 Multi-core Edition
VxWorks 653 マルチコア Edition は、安全性、セキュリティ、信頼性に優れた RTOS(リアルタイムOS)です。最新のハードウェアプラットフォーム上で堅牢なタイムパーティショニングと空間パーティショニングを実現することで、ARINC 653 に適合したシステムを提供し、障害の封じ込めを確保するとともに、最小限のテストと統合要件でアプリケーションをアップグレードできるようにします。
Wind River Helix Virtualization Platform
Wind River Helix™ Virtualization Platformは、DO-178C、IEC 61508、および ISO 26262 といった安全規格の厳格な要件に準拠した、セーフティクリティカルなアプリケーションの認証を簡素化するように設計されています。
Wind Riverプロフェショナルサービス
Wind Riverプロフェショナルサービスは、安全クリティカル分野における専門性を提供し、認証の計画、プロセス、および実装の支援において長年の経験を有しています。認証取得に向けたサポートについては、プロフェッショナルサービスまでお問い合わせください。